Les obligations arrivent. Vos documents aussi.
Souverain publie des cahiers des charges, des diagnostics et des plans d’action prêts à remplir, écrits à partir des textes et des guides officiels. Pour les PME, les maîtres d’ouvrage et les éditeurs qui doivent se mettre en règle sans mission de conseil. Un document, un prix, un usage immédiat.
Les dates qui comptent
Ce qui est déjà en vigueur, ce qui arrive, et ce qui attend encore un texte. Mis à jour le 16 octobre 2026.
| Date | Obligation | Qui est concerné |
|---|---|---|
| 1er janv. 2025 | Décret BACS : système de gestion technique obligatoire dans les bâtiments tertiaires dont la puissance de chauffage ou de climatisation dépasse 290 kW. | Propriétaires et gestionnaires de bâtiments tertiaires |
| 17 janv. 2025 | DORA : règlement sur la résilience opérationnelle numérique applicable, dont le registre d’information sur les prestataires TIC. | Entités financières et leurs prestataires |
| 31 oct. 2025 | ISO/IEC 27001 : fin de la transition vers la version 2022 ; les certificats établis sur la version 2013 ne sont plus valables. | Organisations certifiées ou en cours de certification |
| 27 avr. 2026 | ANSSI-PA-110 : guide de recommandations de sécurité pour la GTB/GTC, référence technique des marchés à venir. | Maîtres d’ouvrage, bureaux d’études, intégrateurs |
| 11 sept. 2026 | CRA (règlement sur la cyber-résilience) : obligations de signalement des vulnérabilités activement exploitées et des incidents graves. | Fabricants et éditeurs de produits comportant des éléments numériques |
| 11 déc. 2027 | CRA : application complète des exigences de sécurité dès la conception et de la documentation technique. | Fabricants et éditeurs |
| 1er janv. 2030 | Décret BACS : le seuil passe à 70 kW pour les bâtiments existants, échéance reportée de 2027 à 2030 par le décret du 26 décembre 2025. Dès aujourd’hui pour les bâtiments neufs et dès le renouvellement du système de chauffage ou de climatisation dans l’existant. | Propriétaires et gestionnaires de bâtiments tertiaires |
| À venir | NIS 2 : la loi française de transposition n’est pas adoptée à ce jour. Les obligations (gestion des risques, formation des dirigeants, notification d’incidents) s’appliqueront à l’entrée en vigueur du texte. | Entités essentielles et importantes, dont de nombreuses PME de 50 salariés et plus |
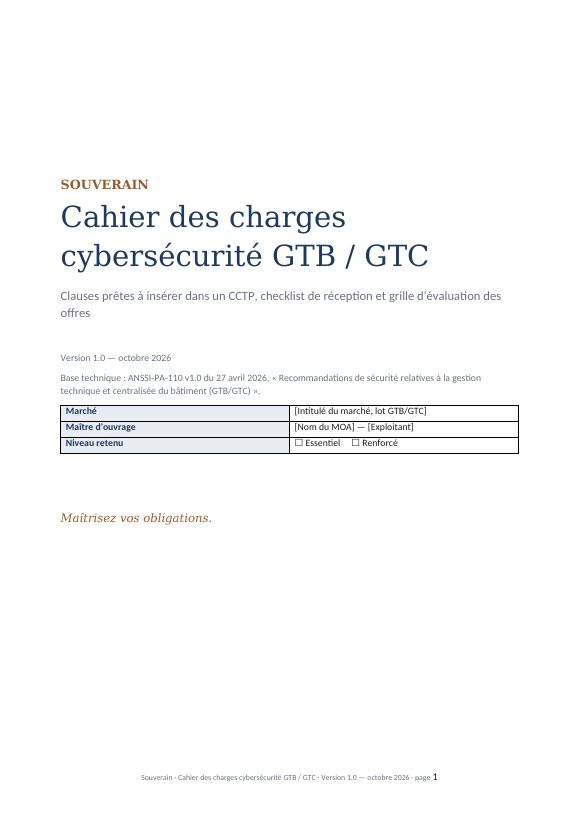
Cahier des charges cybersécurité GTB / GTC
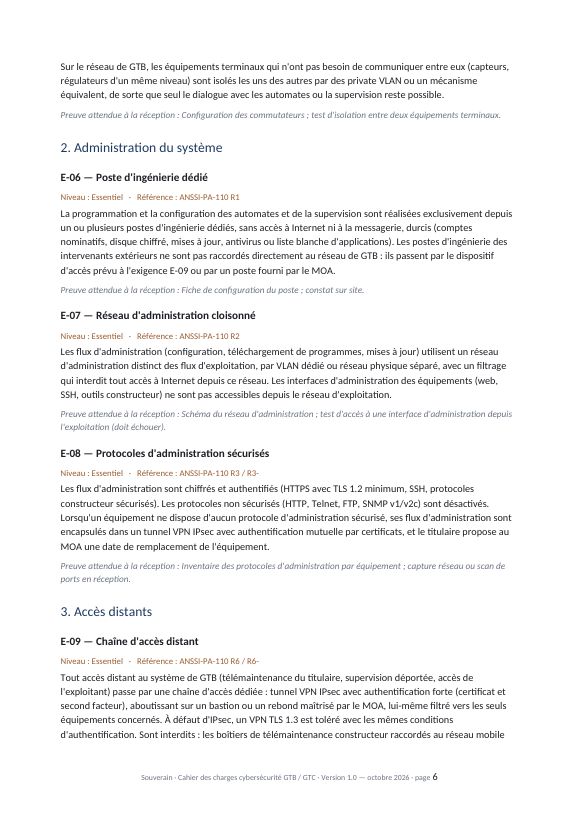
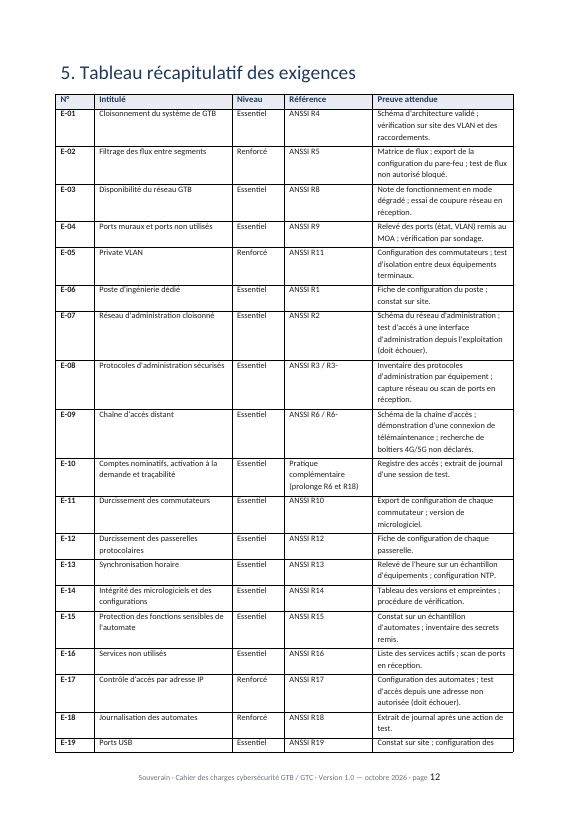
Les clauses à insérer dans un CCTP de lot GTB/GTC, la checklist de réception et la grille d’évaluation des offres. Dérivé recommandation par recommandation du guide ANSSI-PA-110, qui ne contient ni clauses ni checklist.
en deux niveaux, Essentiel et Renforcé, chacune reliée à sa recommandation ANSSI (R1 à R26) et à la preuve attendue en réception
mode d’emploi, références, définitions, clauses, tableau récapitulatif, procès-verbal de réception
résultat par exigence, taux de conformité et non-conformités bloquantes calculés automatiquement
7 critères pondérés, notation de trois candidats, barème
les deux tableaux que l’exploitant doit tenir, prêts à remplir
à chaque évolution du guide ANSSI ou des textes, la nouvelle version est envoyée par e-mail
Pour qui : maîtres d’ouvrage publics et privés, bureaux d’études fluides et électricité, assistants à maîtrise d’ouvrage, syndics et gestionnaires d’immeubles, intégrateurs GTB qui veulent répondre avant qu’on leur impose. Licence : usage illimité pour les marchés du licencié ; revente interdite.
Ce qui arrive, dans l’ordre des échéances
Inscrivez-vous sur la liste d’attente d’un document : un seul e-mail, le jour de sa sortie, avec un tarif de lancement réservé aux inscrits.
Comment ces documents sont faits
Chaque document part d’un texte officiel : un guide de l’ANSSI, un règlement européen, une norme. Il est structuré par un consultant en systèmes d’information, avec l’aide d’une intelligence artificielle pour la rédaction, puis vérifié avant publication. Les sources sont citées, les exigences sont numérotées, et chaque mention entre crochets vous indique ce qui reste à adapter à votre cas.
Souverain ne vend pas de conseil et ne se substitue pas à un RSSI, à un avocat ou à un auditeur. Les documents donnent une base de travail solide, à faire valider par les personnes responsables de votre conformité.